ShinyHunters ने Cl0p की Dark Web साइट हैक की, दो हैकर ग्रुप की लड़ाई हुई सार्वजनिक
ShinyHunters और Cl0p के बीच Dark Web पर सामने आया साइबर टकराव.

साइबर अपराध की दुनिया में दो बड़े हैकिंग समूहों, ShinyHunters और Cl0p, के बीच छिड़ी जंग अब खुलकर सामने आ गई है. ShinyHunters ने Cl0p की Dark Web वेबसाइट को हैक करने का दावा किया है, जिससे दोनों के बीच का विवाद सार्वजनिक हो गया है.
साइबर अपराध की दुनिया में दो बड़े हैकिंग समूहों के बीच चल रहा विवाद अब खुलकर सामने आ गया है. ShinyHunters ने दावा किया है कि उसने अपने प्रतिद्वंद्वी साइबर अपराधी समूह Cl0p की Dark Web वेबसाइट को हैक कर लिया है. इस हमले के बाद Cl0p की वेबसाइट पर ShinyHunters का संदेश दिखाई दिया और कुछ समय बाद साइट पहुंच से बाहर हो गई.
ShinyHunters के अनुसार, उसने 18 सितंबर को Cl0p की वेबसाइट के सॉफ्टवेयर में मौजूद एक कमजोरी का फायदा उठाकर सिस्टम में प्रवेश किया. समूह का दावा है कि इस कमजोरी के जरिए उसे Cl0p के इंफ्रास्ट्रक्चर तक व्यापक प्रशासनिक पहुंच मिल गई.
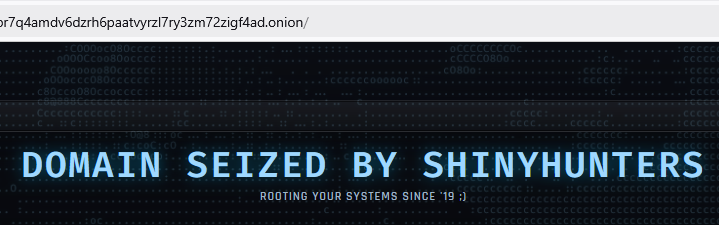
Cl0p की वेबसाइट पर दिखा ‘Domain Seized By ShinyHunters’
19 सितंबर को Cl0p की Dark Web वेबसाइट पर "Domain Seized By ShinyHunters" संदेश दिखाई दिया. साइबर अपराध पर नजर रखने वाले शोधकर्ताओं ने भी इस पेज का स्क्रीनशॉट सुरक्षित किया. अगले दिन वेबसाइट उपलब्ध नहीं थी.
ShinyHunters ने अपने दावे में कहा कि उसने Cl0p की वेबसाइट को सिर्फ अस्थायी रूप से प्रभावित नहीं किया, बल्कि उसके इंफ्रास्ट्रक्चर पर व्यापक नियंत्रण हासिल किया है. हालांकि, इस दावे के सभी हिस्सों की स्वतंत्र रूप से पुष्टि नहीं हुई है.
Cl0p की ओर से इस मामले पर सार्वजनिक तौर पर कोई जवाब सामने नहीं आया है.
Oracle E-Business Suite की Zero-Day vulnerability से शुरू हुआ विवाद
दोनों समूहों के बीच विवाद की जड़ Oracle E-Business Suite (EBS) की एक Zero-Day vulnerability से जुड़ी बताई जा रही है.
Zero-Day ऐसी सुरक्षा कमजोरी होती है जिसके बारे में सॉफ्टवेयर की सुरक्षा टीमों को पहले से जानकारी नहीं होती या उसके लिए समय रहते सुरक्षा अपडेट उपलब्ध नहीं होता. ऐसी कमजोरियां साइबर अपराधियों के लिए बेहद महत्वपूर्ण होती हैं, क्योंकि इनके जरिए प्रभावित सिस्टम में अनधिकृत प्रवेश किया जा सकता है.
ShinyHunters का दावा है कि उसने Oracle EBS की इस vulnerability को पहले खोजा था. उसके अनुसार, Cl0p ने बाद में इस exploit का इस्तेमाल किया और कई कंपनियों से डेटा चोरी किया. एक Google सुरक्षा विश्लेषक के अनुमान के मुताबिक, इस vulnerability के इस्तेमाल से 100 से ज्यादा कंपनियां प्रभावित हुई थीं. ShinyHunters के इस दावे की स्वतंत्र पुष्टि नहीं हुई है.
दोनों साइबर समूहों के बीच बढ़ता विवाद
रिपोर्ट के मुताबिक, Oracle EBS exploit को लेकर दोनों समूहों के बीच विवाद पिछले साल से चल रहा था. समय के साथ यह विवाद और बढ़ता गया.
ShinyHunters का आरोप है कि Cl0p ने उसके कई सदस्यों की असली पहचान सार्वजनिक करने की धमकी दी थी. इसके जवाब में ShinyHunters ने Cl0p के आंतरिक कामकाज और इंफ्रास्ट्रक्चर से जुड़ी जानकारी सार्वजनिक करने की धमकी दी.
अब Cl0p की Dark Web वेबसाइट को हैक किए जाने के दावे ने इस विवाद को सार्वजनिक रूप दे दिया है.
Cl0p पहले भी कर चुका है बड़े साइबर हमले
Cl0p को Enterprise Software में सुरक्षा कमजोरियों का फायदा उठाकर बड़े पैमाने पर डेटा चोरी करने वाले साइबर अपराधी समूहों में गिना जाता है.
2023 में Cl0p ने MOVEit file-transfer software की vulnerability का फायदा उठाया था. इस अभियान में 600 से ज्यादा कंपनियां प्रभावित हुई थीं और करोड़ों लोगों से जुड़ा डेटा सामने आया था.
हाल के समय में भी Cl0p ने कई कंपनियों से बड़ी मात्रा में डेटा चोरी करने का दावा किया है. इनमें Philips, Shell, Fiserv और GE जैसी कंपनियों के नाम शामिल रहे हैं. इन दावों को भी संबंधित मामलों के अनुसार अलग-अलग स्तर पर सत्यापित किया जाना जरूरी है.
ShinyHunters पर भी बड़े डेटा चोरी के आरोप
ShinyHunters भी बड़े डेटा चोरी और साइबर अपराध अभियानों के लिए जाना जाता है. अप्रैल में समूह ने वीडियो गेम कंपनी Rockstar Games से लाखों कारोबारी रिकॉर्ड चोरी करने का दावा किया था.
मई में Education Platform Canvas से जुड़े एक बड़े साइबर हमले में भी ShinyHunters का नाम सामने आया. सितंबर में AI कंपनी Anthropic ने भी कहा था कि उसने ShinyHunters से जुड़े हैकर्स को अपने AI Tools का इस्तेमाल करने की कोशिश करते हुए पकड़ा था.
Dark Web पर साइबर अपराधियों की आपसी लड़ाई
आमतौर पर ऐसे साइबर अपराधी समूह कंपनियों, संस्थानों और दूसरे संगठनों को निशाना बनाते हैं. लेकिन इस मामले में एक साइबर अपराधी समूह ने दूसरे साइबर अपराधी समूह को ही निशाना बनाने का दावा किया है.
अगर ShinyHunters का Cl0p के इंफ्रास्ट्रक्चर तक व्यापक पहुंच का दावा सही साबित होता है, तो मामला सिर्फ वेबसाइट हैक होने तक सीमित नहीं रह सकता. इससे Cl0p के आंतरिक डेटा, संचालन और पुराने साइबर अपराध अभियानों से जुड़ी जानकारी भी सामने आने का खतरा हो सकता है. फिलहाल ऐसी किसी जानकारी के सार्वजनिक होने की स्वतंत्र पुष्टि नहीं हुई है.
इस पूरे मामले की सबसे महत्वपूर्ण बात यह है कि दो बड़े साइबर अपराधी समूहों के बीच चल रहा विवाद अब Dark Web से बाहर भी चर्चा में आ गया है. हालांकि, ShinyHunters के कई दावों की स्वतंत्र पुष्टि अभी बाकी है.
FAQs
ShinyHunters ने दावा किया है कि उसने साइबर अपराधी समूह Cl0p की Dark Web वेबसाइट हैक की है.
वेबसाइट पर "Domain Seized By ShinyHunters" संदेश दिखाई दिया था. बाद में वेबसाइट उपलब्ध नहीं थी.
रिपोर्ट के अनुसार, विवाद Oracle E-Business Suite की एक Zero-Day vulnerability से जुड़े exploit को लेकर शुरू हुआ था. ShinyHunters का दावा है कि उसने vulnerability पहले खोजी थी और Cl0p ने बाद में इसका इस्तेमाल किया.
ये भी पढ़ें: HackRF One क्या है, क्या इससे कार का लॉक खोला जा सकता है? जानिए इस छोटे डिवाइस की असली ताकत
प्रभात खबर डिजिटल टॉप स्टोरी
Prabhat Khabar App :
देश, एजुकेशन, मनोरंजन, बिजनेस अपडेट, धर्म, क्रिकेट, राशिफल की ताजा खबरें पढ़ें यहां. रोजाना की ब्रेकिंग हिंदी न्यूज और लाइव न्यूज कवरेज के लिए डाउनलोड करिए

