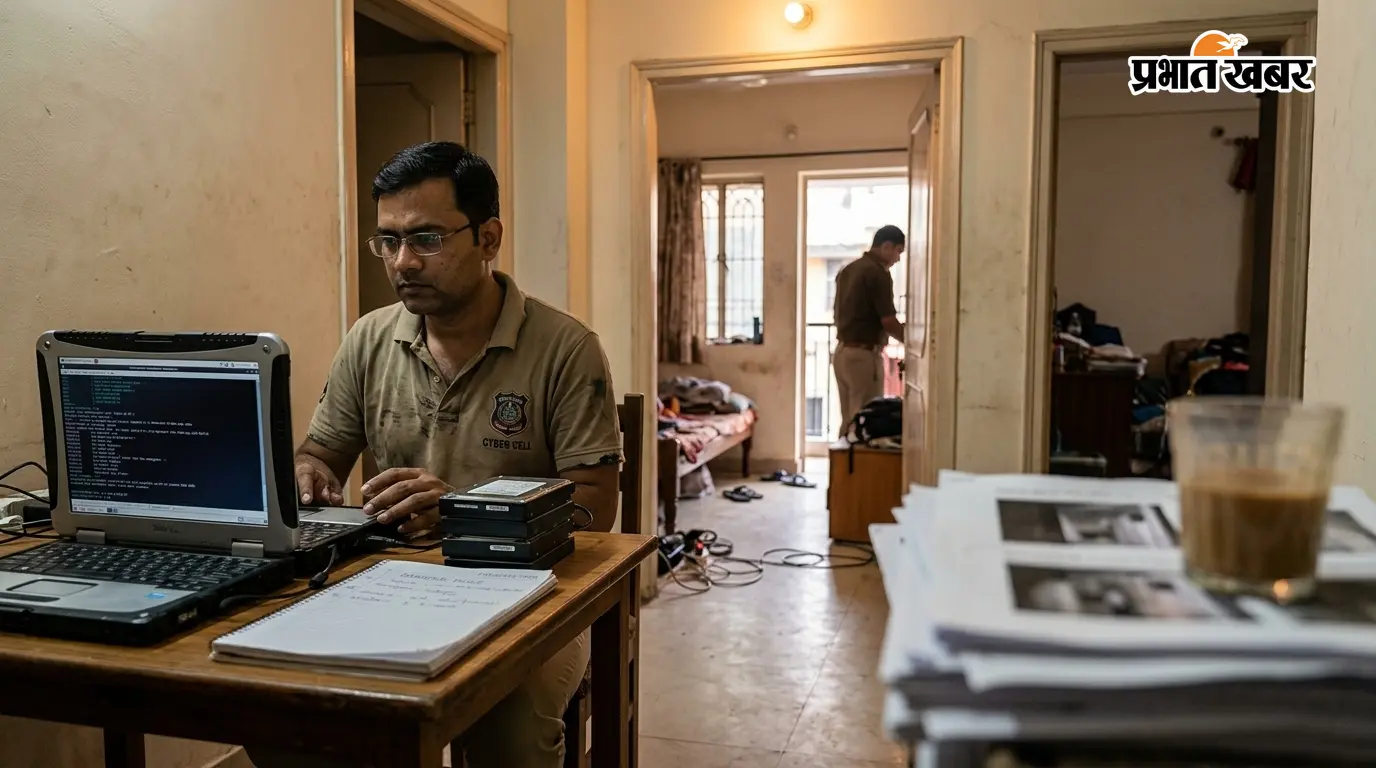
Cyber fraudsters in Patna : पटना के दानापुर के गोला रोड स्थित फ्लैट में बैठकर अमेरिकी नागरिकों से साइबर ठगी करने वाले गिरोह के लैपटॉप से पुलिस को बड़ी जानकारी मिली है. एक लैपटॉप में डेढ़ लाख से अधिक अमेरिकी मेल आइडी मिली हैं. पुलिस अब इन डाटा के स्रोत और उनके इस्तेमाल की जांच कर रही है. गिरोह के पास से मिले तीन अन्य लैपटॉप की भी जांच जारी है.
एमबीए युवक के मोबाइल से मिला नेटवर्क का सुराग
मुसल्लहपुर थाना पुलिस ने रामपुर रोड में वाहन जांच के दौरान एक एमबीए पास युवक को पकड़ा था. उसके मोबाइल की जांच के दौरान पटना से अमेरिका तक फैले साइबर ठगी के नेटवर्क का सुराग मिला.
उसकी निशानदेही पर पुलिस ने दानापुर के गोला रोड स्थित विवेक विहार कॉलोनी के एक अपार्टमेंट में छापेमारी की. यहां से अक्षय कुमार साह, ओमप्रकाश, सत्यम कुमार और अभिषेक कुमार को गिरफ्तार किया गया था.
पुराने गिरोह से डाटा लेकर अलग हुए थे आरोपी
जांच में पुलिस को पता चला कि गिरफ्तार आरोपितों में अभिषेक और ओमप्रकाश पहले एक अन्य साइबर गिरोह के लिए काम करते थे. उस गिरोह के कुछ सदस्यों की गिरफ्तारी के बाद दोनों कथित तौर पर साफ्टवेयर और विदेशियों से जुड़ा डाटा लेकर अलग हो गये थे.
पुलिस को आशंका है कि इसी डाटा का इस्तेमाल बाद में अमेरिकी नागरिकों को निशाना बनाने के लिए किया गया. फिलहाल पुलिस डाटा के स्रोत और उसके इस्तेमाल से जुड़े पहलुओं की जांच कर रही है.
फर्राटेदार अंग्रेजी बोलता था ओमप्रकाश
पुलिस के अनुसार, ओमप्रकाश अंग्रेजी बोलने में माहिर था. उसका परिवार पहले असम राइफल्स और नागालैंड से जुड़ा रहा है. उसके दादा असम राइफल्स में थे, जबकि पिता नागालैंड में नौकरी करते थे. बचपन से नागालैंड में रहने और पढ़ाई करने के कारण ओमप्रकाश फर्राटेदार अंग्रेजी बोलता था.
इसी कौशल का इस्तेमाल वह अमेरिकी नागरिकों से बातचीत के दौरान करता था. पुलिस के अनुसार, संदेह से बचने के लिए वह खुद को डेविड जैसे अमेरिकी नाम से परिचित कराता था.
55 से 60 साल के लोगों को बनाते थे निशाना
पुलिस के मुताबिक, गिरोह मुख्य रूप से 55 से 60 वर्ष की उम्र के अमेरिकी नागरिकों को निशाना बनाता था. आरोपित फ्लैट में रहने वाले लोगों को बताते थे कि वे साइबर कैफे में काम करते हैं. इस कारण पड़ोसियों को उनके कथित कामकाज की जानकारी नहीं हो सकी.
मालवेयर के जरिये कंप्यूटर को बनाते थे निशाना
पुलिस के अनुसार, गिरोह एसआइपी-वीओआइपी कॉलिंग साफ्टवेयर के जरिये अमेरिका में फोन करता था. कॉल रिसीव करने वाले व्यक्ति को उसके कंप्यूटर में तकनीकी खराबी होने का झांसा दिया जाता था.
इसके बाद एपीके या मालवेयर इंस्टाल कराने का प्रयास किया जाता था. कंप्यूटर सिस्टम को धीमा या तकनीकी रूप से प्रभावित करने के बाद कथित तौर पर समस्या दूर करने के नाम पर पीड़ित से रकम वसूली जाती थी.
यूएसडीटी और हवाला नेटवर्क की भी जांच
पुलिस अब लैपटॉप और मोबाइल से मिले डाटा के आधार पर गिरोह के नेटवर्क को खंगाल रही है. ठगी की रकम, यूएसडीटी लेनदेन, हवाला के जरिये पैसा भारत पहुंचाने वाले नेटवर्क और गिरोह से जुड़े अन्य लोगों की भूमिका की भी जांच की जा रही है. पुलिस यह पता लगाने में जुटी है कि बरामद डाटा कहां से आया और इसका इस्तेमाल कितने लोगों को निशाना बनाने में किया गया.