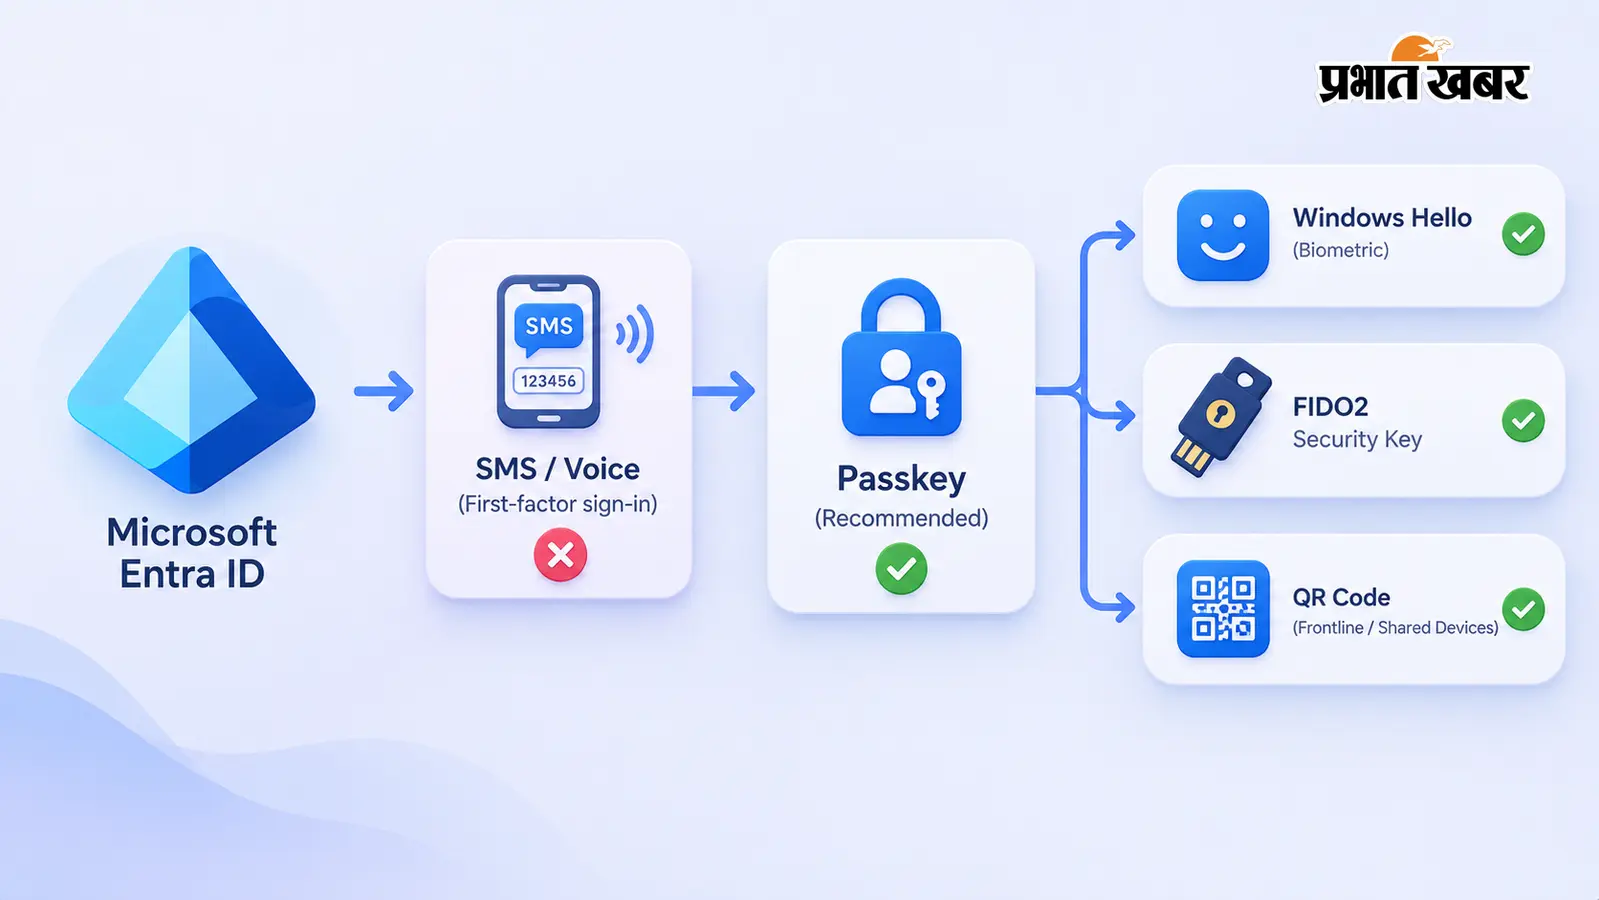
Microsoft अपने Entra ID उपयोगकर्ताओं के लिए साइन-इन व्यवस्था में बड़ा बदलाव करने जा रहा है. 1 फरवरी 2027 से Microsoft Entra ID में Microsoft की ओर से दी जाने वाली SMS और Voice आधारित प्रमाणीकरण सेवा बंद कर दी जाएगी. कंपनी उपयोगकर्ताओं और संगठनों को Passkey जैसे ज्यादा सुरक्षित विकल्पों की ओर ले जा रही है.
इस बदलाव का असर उन संगठनों पर ज्यादा पड़ेगा, जहां कर्मचारी अभी भी फोन नंबर और SMS कोड के जरिए Microsoft Entra ID से जुड़े खाते में प्रवेश करते हैं. ऐसे उपयोगकर्ताओं को समय रहते दूसरी प्रमाणीकरण विधि अपनानी होगी.
आखिर SMS से लॉगिन क्यों बंद कर रहा है Microsoft?
SMS के जरिए मिलने वाला एक बार इस्तेमाल होने वाला कोड सुविधाजनक जरूर है, लेकिन इसमें कुछ सुरक्षा जोखिम भी हैं. Microsoft के अनुसार SMS और Voice आधारित प्रमाणीकरण फिशिंग, सोशल इंजीनियरिंग और SIM से जुड़े हमलों के प्रति Passkey की तुलना में ज्यादा कमजोर हैं.
किसी नकली लॉगिन पेज के जरिए उपयोगकर्ता से SMS कोड हासिल करने की कोशिश की जा सकती है. इसके अलावा फोन नंबर से जुड़ी सुरक्षा कमजोरियों का भी फायदा उठाया जा सकता है.
इसी वजह से Microsoft अब ऐसे प्रमाणीकरण तरीकों को बढ़ावा दे रहा है जिनमें उपयोगकर्ता का गुप्त प्रमाण सीधे किसी वेबसाइट को नहीं दिया जाता.
Microsoft Entra ID में क्या बदलने वाला है?
Microsoft ने 1 सितंबर 2026 से Passkey को Entra ID का डिफॉल्ट प्रमाणीकरण अनुभव बनाना शुरू किया है. SMS या Voice का इस्तेमाल करने वाले उपयोगकर्ताओं को Passkey दर्ज करने के लिए कहा जा सकता है.
इसके बाद 1 फरवरी 2027 से Microsoft की अपनी SMS और Voice सेवा समाप्त हो जाएगी.
इसका मतलब यह नहीं है कि 1 फरवरी को सभी उपयोगकर्ताओं के Microsoft खाते अचानक बंद हो जाएंगे. Microsoft के अनुसार, जिन उपयोगकर्ताओं के पास दूसरी प्रमाणीकरण विधि उपलब्ध नहीं होगी, उन्हें लॉगिन जारी रखने से पहले Passkey दर्ज करने के लिए कहा जाएगा. यह प्रक्रिया अनिवार्य होगी.
Passkey क्या है और यह SMS से कैसे अलग है?
Passkey एक आधुनिक प्रमाणीकरण तकनीक है, जो FIDO मानकों और सार्वजनिक-कुंजी क्रिप्टोग्राफी पर आधारित है.
इसमें उपयोगकर्ता को हर बार SMS में आया कोई कोड याद करके वेबसाइट पर डालने की जरूरत नहीं होती. पासकी से जुड़ी निजी कुंजी उपयोगकर्ता के उपकरण पर सुरक्षित रहती है और प्रमाणीकरण उस सेवा के साथ जुड़ा होता है जिसके लिए Passkey बनाई गई है.
इसी वजह से सामान्य फिशिंग पेज के जरिए Passkey को SMS कोड की तरह आसानी से हासिल करना मुश्किल होता है. Microsoft इसे फिशिंग से बचाने वाली प्रमाणीकरण तकनीक के रूप में इस्तेमाल कर रहा है.
किन लोगों पर पड़ेगा सबसे ज्यादा असर?
इस बदलाव पर खास ध्यान उन संगठनों को देना होगा जहां कर्मचारी अभी भी SMS को पहले प्रमाणीकरण तरीके के रूप में इस्तेमाल करते हैं.
खासकर ऐसे कर्मचारी प्रभावित हो सकते हैं जो:
- केवल फोन नंबर से साइन-इन करते हैं.
- साझा कंप्यूटर या उपकरणों पर काम करते हैं.
- उनके पास कंपनी का स्मार्टफोन नहीं है.
- SMS आधारित साइन-इन पर निर्भर हैं.
- खाते में दूसरी सुरक्षित प्रमाणीकरण विधि दर्ज नहीं है.
Microsoft ने SMS आधारित साइन-इन को खास तौर पर Frontline Workers के लिए उपलब्ध कराया था, जहां उपयोगकर्ता फोन नंबर और SMS कोड से प्रवेश कर सकते थे. कंपनी अब ऐसे उपयोगकर्ताओं के लिए QR Code Authentication जैसे विकल्पों की ओर भी इशारा कर रही है.
क्या SMS पूरी तरह खत्म हो जाएगा?
यहां एक जरूरी अंतर समझना जरूरी है.
Microsoft की अपनी SMS और Voice सेवा 1 फरवरी 2027 से समाप्त होगी. लेकिन जिन संगठनों को किसी व्यावसायिक, तकनीकी या नियामकीय वजह से SMS या Voice की जरूरत बनी रहती है, वे Microsoft Security Store के जरिए समर्थित तीसरे पक्ष के दूरसंचार प्रदाता को चुन सकते हैं.
हालांकि, यह विकल्प SMS को ज्यादा सुरक्षित नहीं बना देता. Microsoft स्वयं संगठनों को Passkey जैसे फिशिंग-रोधी तरीकों को अपनाने की सलाह दे रहा है.
कंपनियों को अभी क्या करना चाहिए?
Microsoft ने संगठनों को फरवरी 2027 की समयसीमा का इंतजार नहीं करने की सलाह दी है.
सबसे पहले यह पता लगाना जरूरी है कि संगठन में कितने कर्मचारी अभी SMS या Voice आधारित प्रमाणीकरण पर निर्भर हैं. इसके बाद उन उपयोगकर्ताओं के लिए दूसरी प्रमाणीकरण विधि तैयार करनी होगी.
Microsoft के अनुसार Passkey, Windows Hello for Business और FIDO2 Security Key जैसे विकल्प इस्तेमाल किए जा सकते हैं. Frontline और साझा उपकरण वाले वातावरण में QR Code Authentication भी उपयोगी विकल्प हो सकता है.
कंपनियों को नई व्यवस्था लागू करने से पहले कुछ उपयोगकर्ताओं पर इसका परीक्षण भी करना चाहिए. साथ ही हेल्प डेस्क, कर्मचारी निर्देश और खाता वापस पाने की प्रक्रिया में भी जरूरी बदलाव करने होंगे.
फरवरी 2027 की तारीख क्यों महत्वपूर्ण है?
1 फरवरी 2027 सिर्फ एक सामान्य अपडेट की तारीख नहीं है. इस दिन Microsoft की ओर से दी जाने वाली SMS और Voice प्रमाणीकरण सेवा समाप्त हो जाएगी.
Microsoft के अनुसार, जिन उपयोगकर्ताओं के पास केवल SMS या Voice उपलब्ध है, उन्हें साइन-इन जारी रखने के लिए Passkey दर्ज करनी होगी. इस अनिवार्य प्रक्रिया को बंद करने का विकल्प नहीं होगा.
इसलिए कंपनियों के लिए अभी से यह जांचना जरूरी है कि कौन से कर्मचारी पुराने तरीके पर निर्भर हैं. समय रहते Passkey या दूसरी सुरक्षित प्रमाणीकरण व्यवस्था अपनाने से फरवरी में साइन-इन से जुड़ी परेशानी से बचा जा सकता है.
FAQs
Microsoft Entra ID में SMS से लॉगिन कब बंद होगा? ▼
Microsoft की ओर से दी जाने वाली SMS और Voice प्रमाणीकरण सेवा 1 फरवरी 2027 से बंद होगी.
क्या Microsoft Entra ID में Passkey जरूरी हो जाएगी? ▼
जिन उपयोगकर्ताओं के पास SMS या Voice ही उपलब्ध है, उन्हें 1 फरवरी 2027 के बाद साइन-इन जारी रखने के लिए Passkey दर्ज करने के लिए कहा जाएगा.
SMS की जगह क्या इस्तेमाल कर सकते हैं? ▼
Passkey, Windows Hello for Business और FIDO2 Security Key जैसे विकल्प उपलब्ध हैं. कुछ Frontline Worker और साझा उपकरण वाले मामलों में QR Code Authentication भी इस्तेमाल किया जा सकता है.
ये भी पढ़ें: HackRF One क्या है, क्या इससे कार का लॉक खोला जा सकता है? जानिए इस छोटे डिवाइस की असली ताकत